Ważny program
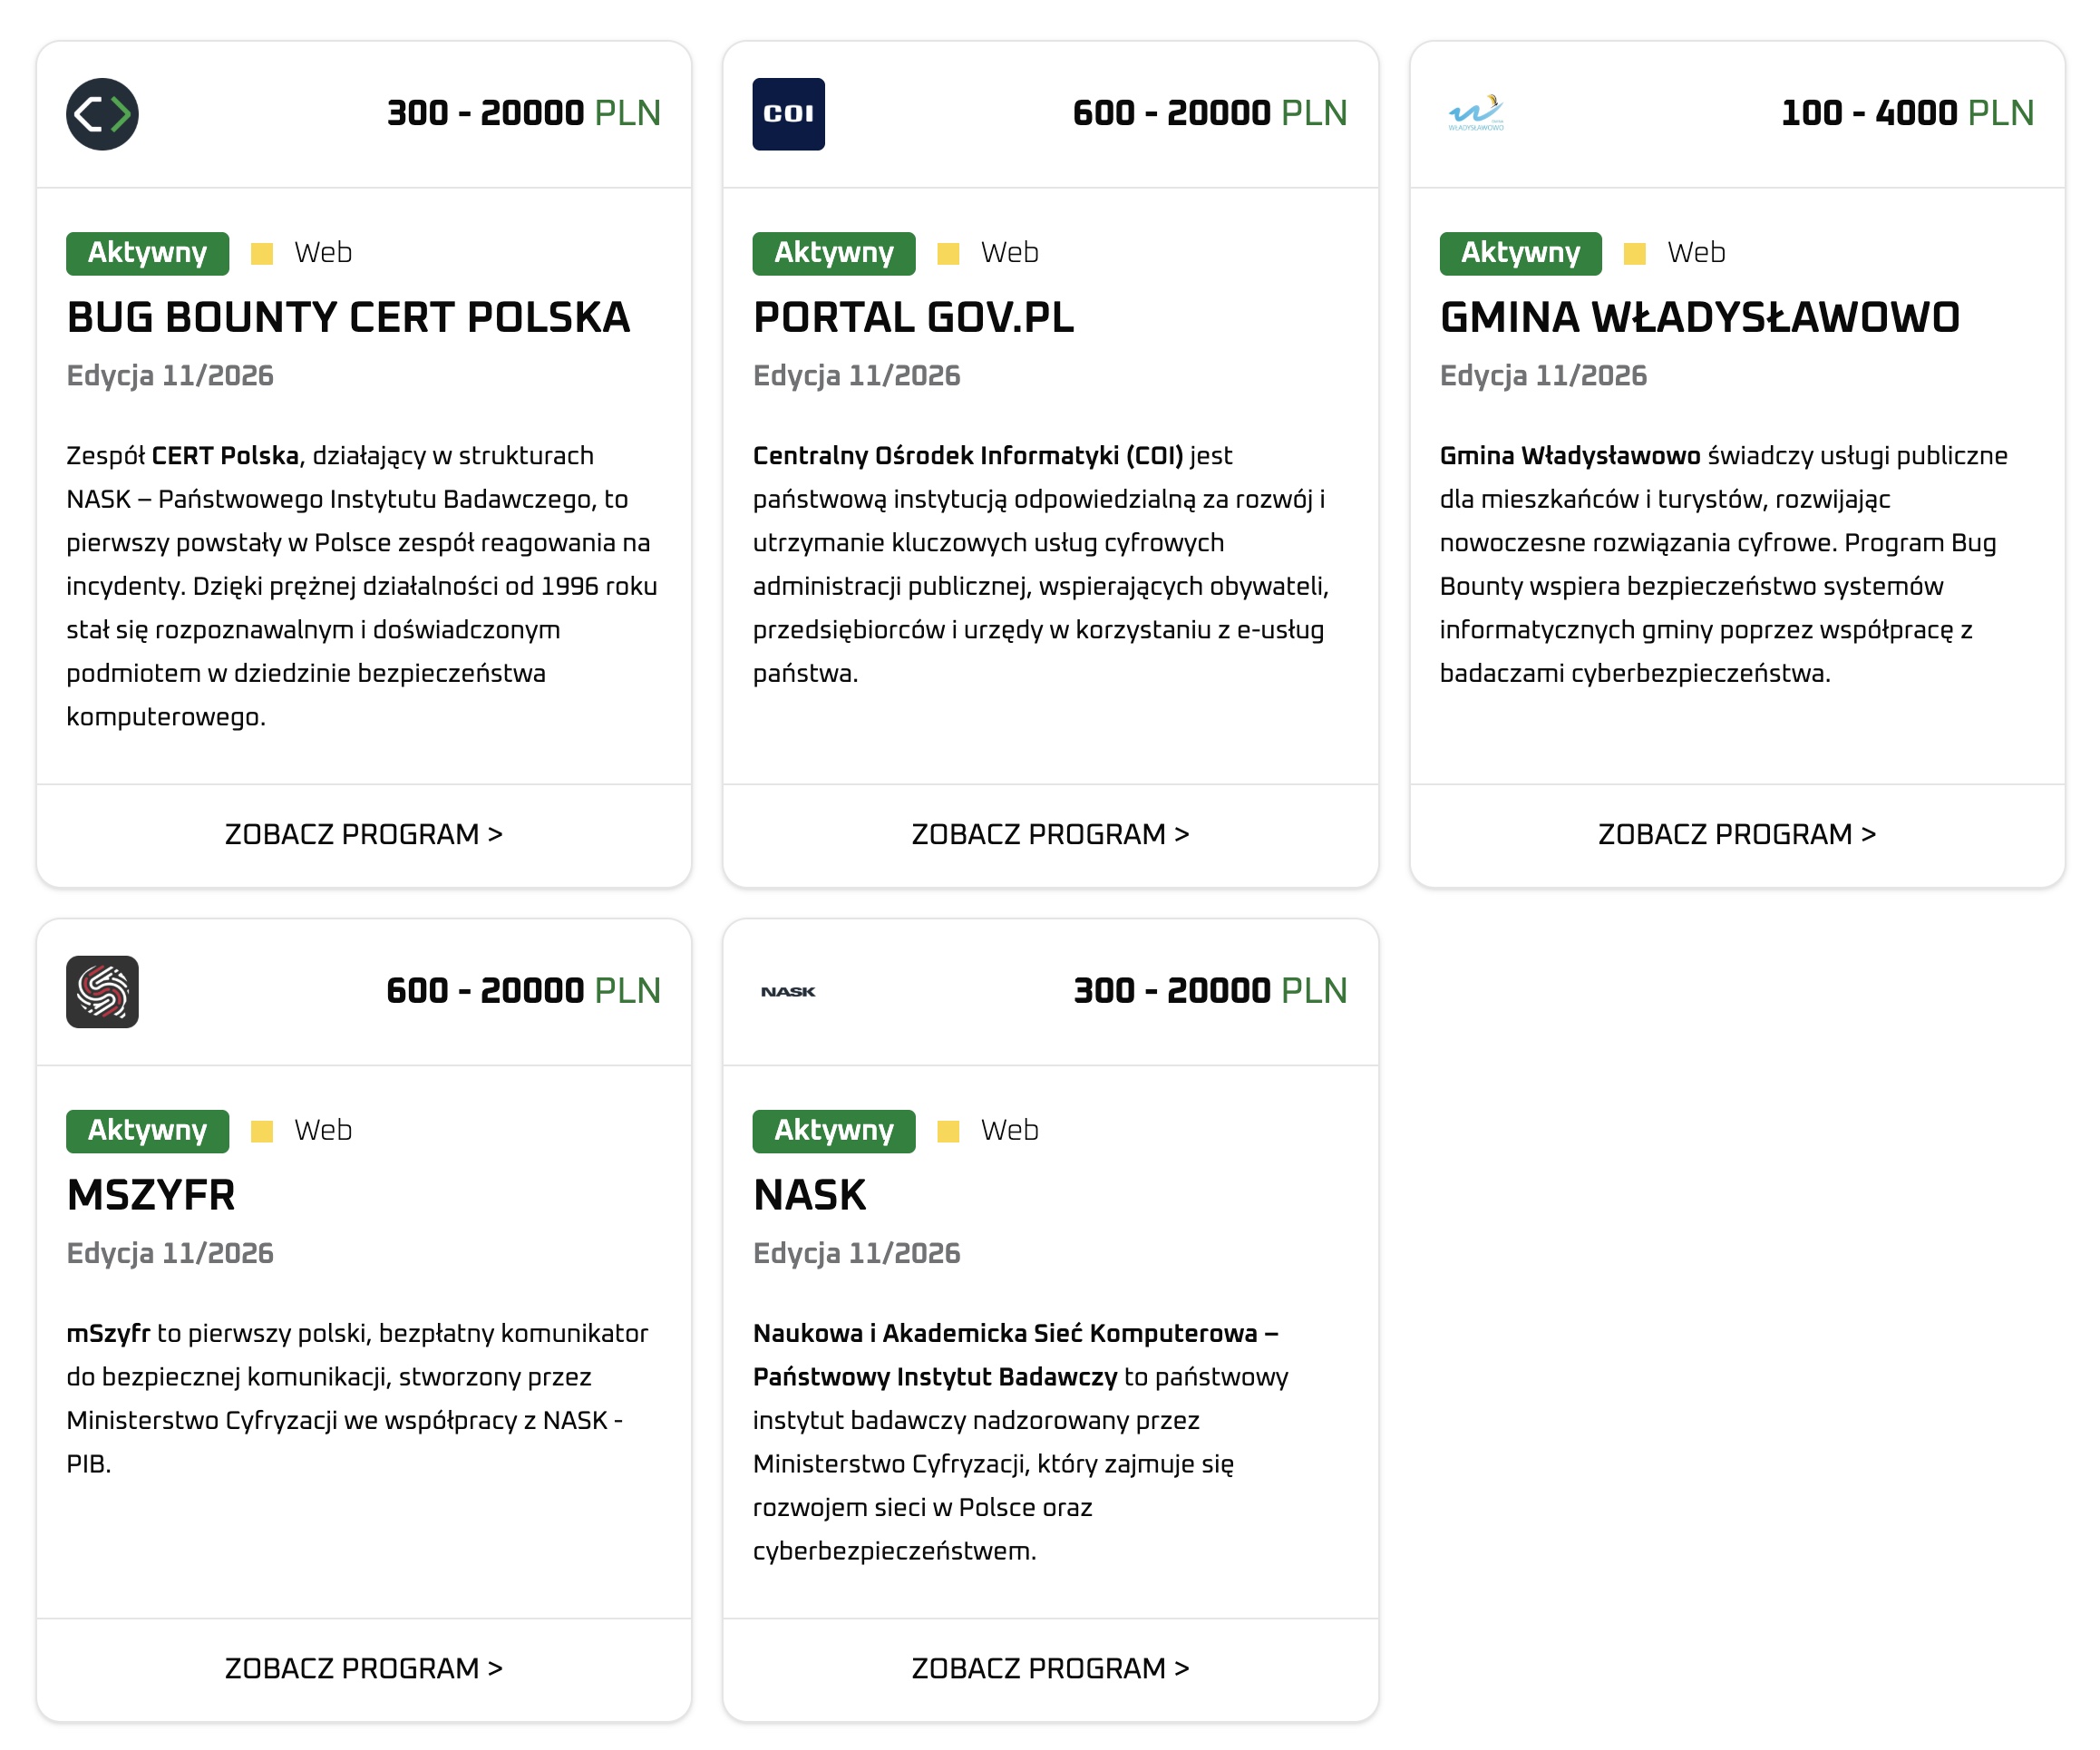
Program prowadzi CERT Polska, zespół działający w strukturach NASK - Państwowego Instytutu Badawczego. Ruszył na autorskiej platformie hack.cert.pl, stworzonej i obsługiwanej przez CERT Polska. Na nagrody przeznaczono łącznie 1 mln zł, a za potwierdzoną podatność badacz może otrzymać od kilkuset złotych do 20 tys. zł, w zależności od poziomu krytyczności błędu.
Na start platforma udostępnia 5 programów. Obejmują one portal GOV.PL, komunikator mSzyfr oraz serwisy gminy Władysławowo, CERT Polska i NASK. Zakres sięga od dużych usług administracji centralnej po rozwiązania samorządowe. Program opiera się na modelu odpowiedzialnego ujawniania podatności: badacz zgłasza błąd wyznaczonym kanałem, zgłoszenie przechodzi wstępną analizę ekspertów CERT Polska, a następnie trafia do właściciela systemu w celu jego usunięcia. CERT Polska opisuje przedsięwzięcie jako jedno z pierwszych na świecie, w którym obsługa programu bug bounty odbywa się na krajowej platformie, bez komercyjnych pośredników.
Łatanie luk ważniejsze niż ich wykrywanie
Program zapowiedzieli wicepremier i minister cyfryzacji Krzysztof Gawkowski, dyrektor NASK Radosław Nielek oraz szef CERT Polska Marcin Dudek. NASK zwraca uwagę, że platforma ma służyć nie tylko wykrywaniu podatności, ale i ich szybkiemu usuwaniu.
sama wiedza o podatności, jeśli nie łatamy jej szybko, jeszcze nie zwiększa naszego bezpieczeństwa, mówi Radosław Nielek, dyrektor NASK
Od stycznia do września 2026 r. na świecie wykryto ponad 105 tys. nowych podatności, wobec około 71 tys. w 2025 r. Liczba podatności obsłużonych przez CERT Polska wzrosła w ciągu 3 lat o ponad 300%.
Kto może zgłaszać luki?
Uczestnikiem może zostać osoba, która ukończyła 18 lat, ma numer PESEL i polską rezydencję podatkową oraz wskaże polski rachunek bankowy do wypłaty nagród. Program działa w formule konkursowej, co oznacza, że uczestnicy nie rozliczają samodzielnie podatku dochodowego od otrzymanych nagród.
CERT Polska zapowiada, że w kolejnych etapach platforma obejmie osoby w wieku od 16 do 18 lat za zgodą opiekuna prawnego, a także elementy grywalizacji - odznaki i rankingi uczestników.
Program ma w przyszłości objąć kolejne instytucje publiczne.
Sam Biuletyn Informacji Publicznej gminy Władysławowo jest już jednak z programu wyłączony. W komunikacie technicznym na stronie BIP gmina podaje, że serwis został tymczasowo wyłączony z uwagi na nadmierne obciążenie ruchem sieciowym związane z programem bug bounty, i że nie bierze on już udziału w programie.

Komentarze (0)